Хакерлар Францияда супермаркетларга “иссиқлик ҳужуми“ уюштирди
World
−
08:48 835 3 minutes
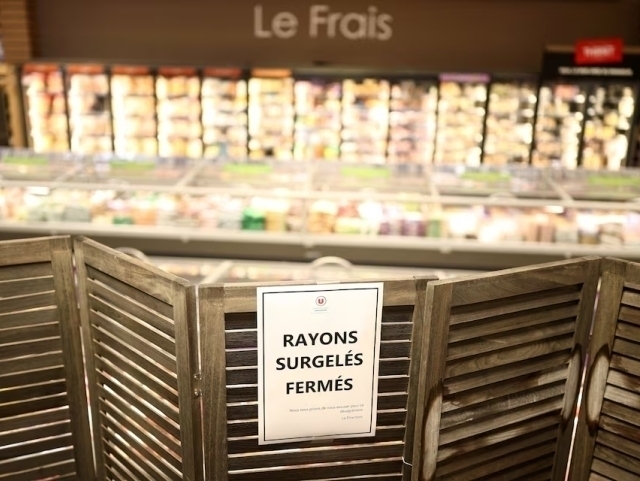
Францияда хакерлар бир неча юзта супермаркетдаги музлаткичларнинг ҳароратини масофадан туриб 50 даражагача кўтарди. Оқибатда катта миқдордаги озиқ-овқат маҳсулотлари яроқсиз ҳолга келиб, айрим дўконларда ёнғинлар ҳам юз берди. Бу ҳақда “The Guardian” хабар берди.
Маълум қилинишича, киберҳужум Франциядаги бир нечта йирик савдо тармоқларига тегишли супермаркетларда содир бўлган. Париж прокуратураси кеча, 12 октябрь куни ҳужум интернетга уланган музлаткичларни бошқариш тизимларига таъсир қилганини маълум қилган. Ҳозирда ҳодиса юзасидан тергов олиб борилмоқда.
Intermarché савдо тармоғига эгалик қилувчи Les Mousquetaires компанияси 150 га яқин дўкони ҳужумдан зарар кўрганини билдирган. Улардаги музлаткичлар олти соат давомида 50 даражагача қизиб кетган. Озиқ-овқат маҳсулотлари инсон саломатлигига хавф туғдирмаслиги учун ташлаб юборилган.
Coopérative U супермаркетлар тармоғи раҳбари Доминик Шелчер ҳам ўз дўконлари ҳужумдан зарар кўрганини тасдиқлаган.
“Янги маҳсулотларни сақлаш ва француз аҳолисини озиқ-овқат билан таъминлаш учун муҳим бўлган ускуналарни нишонга олиш ўта жиддий ва мисли кўрилмаган ҳодисадир”, деб ёзган у X ижтимоий тармоғида.
Шунингдек, Франциянинг энг йирик супермаркетлар тармоғи E.Leclerc ҳам ҳужумдан зарар кўргани ҳақида хабарлар тарқалган. BFM TV телеканали маълумотига кўра, хакерлар кўплаб дўконлардаги совитиш тизимларининг муздан тушириш функциясини масофадан ишга туширган. Carrefour, Monoprix ва Auchan савдо тармоқлари эса бу ҳолат юзасидан изоҳ бермаган.
Киберҳужум оқибатлари Франциядан ташқарида ҳам кузатилган бўлиши мумкин. Нидерландиянинг Ahold Delhaize компанияси ўз тармоғида хавфсизлик билан боғлиқ муаммо юзага келганини маълум қилган. Компания тизимларни ҳимоя қилиш учун айрим хизматларини вақтинча ўчирган.
Нидерландиядаги энг йирик супермаркетлар тармоғи Albert Heijn дўконлари Нидерландия ва Белгияда ишлашда давом этган. Бироқ унинг интернет орқали буюртма бериш иловаси ва етказиб бериш хизмати ишламай қолган. Электрон нарх ёрлиқларида ҳам нотўғри маълумотлар кўрсатилган. Белгиядаги Delhaize супермаркетлари ҳам хавфсизлик билан боғлиқ муаммоларга дуч келган. Ҳозирча Нидерландия ва Белгиядаги муаммолар Франциядаги киберҳужум билан боғлиқ ёки боғлиқ эмаслиги аниқланмаган.
Франция бош вазири Себастьян Лекорню мамлакатнинг киберхавфсизлик бўйича миллий агентлиги ANSSIдан ҳодисани текширишни сўраган. Франция бошқа Европа давлатлари билан ҳамкорликда ишламоқда. Шунингдек, мамлакатдаги бошқа компаниялар ҳам ҳужум хавфи остида қолган-қолмагани текширилмоқда.
Текширув давомида музлаткичларни бошқариш тизимларида заифлик аниқланган. Бош вазир идорасига яқин манбанинг айтишича, муаммо Даниянинг Danfoss компанияси ишлаб чиқарган дастурий таъминот билан боғлиқ бўлиши мумкин.
Danfoss Франциядаги айрим совитиш тизимларида муаммолар юзага келганидан хабардор эканини билдирган. Компания зарар кўрган ускуналарда дастурий таъминотнинг эскирган версиялари ишлатилганини маълум қилган.
Эслатиб ўтамиз, аввалроқ хакерлар Пентагоннинг 3 миллиондан ортиқ амалдаги ва собиқ ходимларининг махфий маълумотларини ўғирлаганди.
Live
All